Dua Gelas kopi sudah habis, oprek oprek DNAT Forwarding ubuntu akhirnya bisa juga :)
Langsung saja :
masalah ; Saya mempunyai client yang terkoneksi ke router ubuntu saya dengan ip 192.168.1.10
ingin saya remote dari luar jaringan saya ( asumsi ip server ubuntu ip publik
langkah langkahnya sebagai berikut :
Monday, 4 January 2016
Konfigurasi PPTP di Ubuntu
Pada kesempatan ini saya ingin berbagi pengalaman sedikit tentang
konfigurasi ubuntu server untuk PPTP. Kebetulan server yg saya gunakan
adalah VPS Singapur.
langkah pertama :
1. Instal paket pptpd
sudo apt-get install pptpd
langkah pertama :
1. Instal paket pptpd
sudo apt-get install pptpd
Simple game Online Mikrotik
Akhir akhir ini banyak game online bermunculan dengan port yang sering berubah, disini saya mencoba update port dan mangle game online :
copy paste scrip berikut ke new terminal
Percayalah Bahwa Allah Telah Berjanji Menambah Rezeki Bagi Orang Yang Menikah
Satu
tujuan yang menjadi mimpi setiap orang adalah bersanding di pelaminan
dengan pasangan idaman. Apalagi jika jumlah umur sudah semakin banyak,
rasanya ada harap-harap cemas terus menggelayut dikepala setiap malam.
Namun tak bisa dipungkiri, bahwa selalu ada beberapa masalah krusial
yang seringkali menerpa sebagian orang untuk menyegerakan berlayar dalam
bahtera rumah tangga. salah satunya adalah masalah dompet. Ya!
Keuangan.
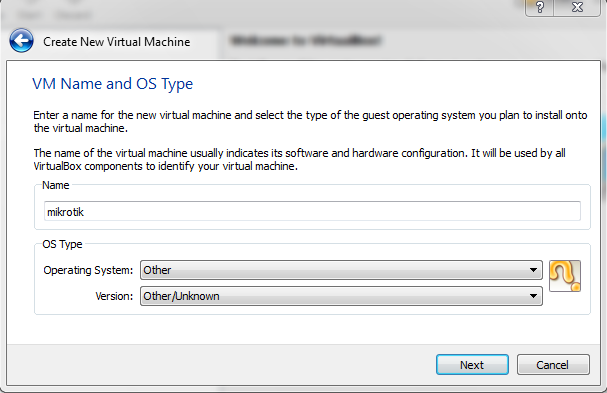
Setting Mikrotik di Virtual Box
Banya sekali fitur di mikrotik untuk network.
Disini saya akan membagi sedikit cara instal mikrotik di vm sekaligus menjadi hotspot.
1. Pertama, tentukan nama OS dan Version yang kita inginkan . Bisa linux maupun yang lainnya, tapi disini saya memilih untuk Other dua-duanya.
Disini saya akan membagi sedikit cara instal mikrotik di vm sekaligus menjadi hotspot.
1. Pertama, tentukan nama OS dan Version yang kita inginkan . Bisa linux maupun yang lainnya, tapi disini saya memilih untuk Other dua-duanya.
Putty Download
PuTTY adalah sebuah program open
source yang dapat Anda gunakan untuk melakukan protokol jaringan SSH,
Telnet dan Rlogin. Protokol ini dapat digunakan untuk menjalankan sesi
remote pada sebuah komputer melalui sebuah jaringan, baik itu LAN,
maupun internet. Program ini banyak digunakan oleh para pengguna
komputer tingkat menengah ke atas, yang biasanya digunakan untuk
menyambungkan, mensimulasi, atau mencoba berbagai hal yang terkait
dengan jaringan. Program ini juga dapat Anda gunakan sebagai tunnel di
suatu jaringan.Untuk mendownload Putty DISINI
Download PUTTY.EXE
Putty adalah software remote console/ terminal yang digunakan untuk
meremote komputer dengan terhubungnya menggunakan port ssh atau
sebagainya.
Beberapa pertanyaan yang mungkin anda akan tanyakan ?
Berikut pertanyaannya:
1. apakah kepanjangan dari SSH?
- Kepanjangan dari SSH adalah Secure Shell
2. Apa yang diamksud dengan SSH?
- SSH adalah protokol jaringan yang memungkinkan pertukaran data melalui saluran aman antara dua perangkat jaringan
3. Adakah kegunaan PUTTY yang lain?Jelaskan!
- Ada beberapa kegunaan PUTTY yang lain yaitu untuk meremote komputer dengan terhubungnya menggunakan Port SSH dan sebgainya
4. Apa yang dimaksud dengan rlogin?
- Rlogin adalah suatu sistem yang memudahkan kita untuk bisa masuk dari sistem 1 ke sistem 2 dengan tanpa meminta password root lagi
5. Apa definisi sederhana dan mudah dimengerti dari PUTTY?
- PUTTY adalah software remote console atau terminal yang digunakan untuk meremote komuter dengan terhubungnya menggunakan Port SSH dan sebagainya
6. Apakah kepanjangan dari TCP?
- Transmission Control Protokol
7. Apakah PUTTY langsung tersedia atau perlu didownload terlebih dahulu? Apa nama webnya?
- PUTTY perlu didownload. Situs yang kami temukan untuk mendownloadnya yaitu http://en.softonic.com/s/windows-7-putty
8. Aplikasi apa saja yang dapat dilakukan dengan menggunakan PUTTY?
- aplikasi yang dapat dilakukan dengan menggunakan PUTTY yaitu SSH,telnet,rlogin,dan baku TCP protokol komputasi dan sebagai konsol serial klien
9. Apa manfaat yang kita peroleh dari program PUTTY?
- manfaatnya y aitu kita dapat menerima data dari komputer lain
10. PUTTY adalah aplikasi yang dapat bertindak sebagai klien untuk apa saja?
- PUTTY adalah aplikasi yang bertindak sebagai klien untuk menerima data,mengirim data,dan untuk meremote komputer dengan terhubungnya menggunakan Port SSH dan sebagainya
11. Mengapa PUTTY bertindak sebgai klien untuk SSH?
- PUTTY bertindak sebagai klien untuk SSH karena PUTTY adalah aplikasi yang bertindak sebgai klien
12. KApan program PUTTY ditemukan?
- Program PUTTY ditemukan pada bula Oktober tahun 2000
13. Siapa yang membuat PUTTY?
- yang membuat PUTTY adalah Simon Tatham
14. Kapan aplikasi PUTTY digunakan dan apa fungsinya bagi penggunanya?
- Aplikasi PUTTY digunakan ketika anda ingin mentransfer sebuah data dari komputer 1 ke komputer lain dan fungsi bagi penggunanya dapat menerima data.
15. Apakah aplikasi PUTTY bisa dilakukan tanpa ada jarinagn internet?
- Iya.Bisa
16. Aplikasi PUTTY bisa digunakan di windows XP selain windows X,windows apa saja yang bisa PUTTY gunakan untuk melakukan programnya?
- Windows 7 dan Windows Vista
Beberapa pertanyaan yang mungkin anda akan tanyakan ?
Berikut pertanyaannya:
1. apakah kepanjangan dari SSH?
- Kepanjangan dari SSH adalah Secure Shell
2. Apa yang diamksud dengan SSH?
- SSH adalah protokol jaringan yang memungkinkan pertukaran data melalui saluran aman antara dua perangkat jaringan
3. Adakah kegunaan PUTTY yang lain?Jelaskan!
- Ada beberapa kegunaan PUTTY yang lain yaitu untuk meremote komputer dengan terhubungnya menggunakan Port SSH dan sebgainya
4. Apa yang dimaksud dengan rlogin?
- Rlogin adalah suatu sistem yang memudahkan kita untuk bisa masuk dari sistem 1 ke sistem 2 dengan tanpa meminta password root lagi
5. Apa definisi sederhana dan mudah dimengerti dari PUTTY?
- PUTTY adalah software remote console atau terminal yang digunakan untuk meremote komuter dengan terhubungnya menggunakan Port SSH dan sebagainya
6. Apakah kepanjangan dari TCP?
- Transmission Control Protokol
7. Apakah PUTTY langsung tersedia atau perlu didownload terlebih dahulu? Apa nama webnya?
- PUTTY perlu didownload. Situs yang kami temukan untuk mendownloadnya yaitu http://en.softonic.com/s/windows-7-putty
8. Aplikasi apa saja yang dapat dilakukan dengan menggunakan PUTTY?
- aplikasi yang dapat dilakukan dengan menggunakan PUTTY yaitu SSH,telnet,rlogin,dan baku TCP protokol komputasi dan sebagai konsol serial klien
9. Apa manfaat yang kita peroleh dari program PUTTY?
- manfaatnya y aitu kita dapat menerima data dari komputer lain
10. PUTTY adalah aplikasi yang dapat bertindak sebagai klien untuk apa saja?
- PUTTY adalah aplikasi yang bertindak sebagai klien untuk menerima data,mengirim data,dan untuk meremote komputer dengan terhubungnya menggunakan Port SSH dan sebagainya
11. Mengapa PUTTY bertindak sebgai klien untuk SSH?
- PUTTY bertindak sebagai klien untuk SSH karena PUTTY adalah aplikasi yang bertindak sebgai klien
12. KApan program PUTTY ditemukan?
- Program PUTTY ditemukan pada bula Oktober tahun 2000
13. Siapa yang membuat PUTTY?
- yang membuat PUTTY adalah Simon Tatham
14. Kapan aplikasi PUTTY digunakan dan apa fungsinya bagi penggunanya?
- Aplikasi PUTTY digunakan ketika anda ingin mentransfer sebuah data dari komputer 1 ke komputer lain dan fungsi bagi penggunanya dapat menerima data.
15. Apakah aplikasi PUTTY bisa dilakukan tanpa ada jarinagn internet?
- Iya.Bisa
16. Aplikasi PUTTY bisa digunakan di windows XP selain windows X,windows apa saja yang bisa PUTTY gunakan untuk melakukan programnya?
- Windows 7 dan Windows Vista
Manfaat Tidur Tanpa BH
Tidur merupakan
kegiatan harfiah tubuh yang harus dilakukan setiap hari karena membantu
berbagai organ tubuh agar kembali bugar setelah beraktivitas. Setelah
seharian beraktivitas, tubuh mengistirahatkan kerja berbagai organ tubuh
yang ikut bekerja keras seharian. Tidak mungkin seseorang dapat
terus-terusan bekerja tanpa istirahat, karena kita butuh saat pemulihan
tubuh menjadi segar kembali yaitu tidur. Manfaat tidur secara garis
besar adalah untuk pemulihan tubuh dan berbagai kondisi kesehatan
lainnya.
Tidur dapat didefinisikan keadaan dimana
seseorang tidak sadar dan dapat di bangunkan oleh gunangan atau
stimulasi suara. Tidur bukan hanya suatu keadaan yang terkadang terjadi,
namun seperti ciri kegiatan aktifitas yang biasa terjadi, namun minim
kegiatan dan dengan tingkatan kesadaran yang bervariasi pada setiap
individu. Jadi pada hakikatnya, tidur seperti juga kebutuhan makan yang
memang terjadi pada manusia dan makhluk hidup lain.
Selain tidur tanpa bra, secara tidak langsung tidur ternyata juga bermanfaat bagi kulit agar tampil cantik berseri.
Tidur dapat didefinisikan keadaan dimana
seseorang tidak sadar dan dapat di bangunkan oleh gunangan atau
stimulasi suara. Tidur bukan hanya suatu keadaan yang terkadang terjadi,
namun seperti ciri kegiatan aktifitas yang biasa terjadi, namun minim
kegiatan dan dengan tingkatan kesadaran yang bervariasi pada setiap
individu. Jadi pada hakikatnya, tidur seperti juga kebutuhan makan yang
memang terjadi pada manusia dan makhluk hidup lain.
Manfaat tidur secara umum
- Membantu Meregenerasi sel-sel – Saat tidur, sel-sel dalam tubuh terjadi penggantian sel-sel yang telah rusak dengan yang baru. Tidur mengoptimalkan kerja sel dalam tubuh.
- Konsentrasi dan daya ingat meningkat – Kelelahan karena aktifitas kerja seharian dapat mengurangi konsentrasi, maka dari itu dibutuhkan tidur untuk meng istirahatkannya. Dan pada saat tidur hormon-hormon pertumbuhan bekerja. Kegiatan yang anda lakukan saat anda terjaga sebelumnya dapat dipelihara oleh otak.
- Menurunkan tekanan darah – penelitian menunjukkan gelala penyakit jantung, stroke bahkan gejala penyakit diabetes dapat dihindari dengan tidur malam yang cukup, selama enam jam setiap hari pada orang dewasa.
- Menurunkan stress – Orang yang kurang tidur, kadang kurang kontrol dalam berkeseharian. Karena tubuh masih merasakan leth yang menumpuk dari aktifitas sebelumnya.
Tidur Tanpa BH
Manfaat tidur tanpa BH sangat nyata bagi
kesehatan tubuh, bahkan ada beberapa penelitian yang mengkaitkan antara
penggunaan bh pada saat tidur dengan kanker payudara. Berikut ini
beberapa manfaatnya :
- Meningkatkan sirkulasi darah pada payudara.
- Menghindari Iritasi kulit, beberapa bra yang ketat dapat menyebabkan iritasi pada kulit anda.
- Menghindari potensi menyebabkan kanker payudara, penelitian masih terus dilakukan dan saat ini masih menjadi perdebatan. Yang jelas sirkulasi darah pada payudara akan terganggu ketika anda memakai bra yang ketat yang diyakini sebagai salah satu penyebab kanker payudara.
- Menghindari berkeringat saat tidur, mengenakan bra saat tidur akan menyebabkan anda berkeringat terutama yang memiliki bahan karet dan cukup ketat.
Tips Memakai Bra Saat Tidur
Jika anda terpaksa menggunakan BH saat tidur, ada baiknya anda menyimak tips yang bermanfaat ini.- Gunakan bra yang longgar
- Gunakan bra dengan bahan yang sejuk
- Buka kaitan bra pada saat tidur
Selain tidur tanpa bra, secara tidak langsung tidur ternyata juga bermanfaat bagi kulit agar tampil cantik berseri.
Manfaat Tidur Untuk Kulit Cantik
Tidur juga sangat baik bagi kesehatan kulit. Berikut beberapa manfaatnya :
- Mempercantik Kulit
Kulit cantik dapat terjadi karena regenerasi sel kulit yang
optimal. Bagaimana mungkin jika anda sering tidur larut malam? padahal
proses regenerasi kulit, optimal pada saat anda tidur. Biasakanlah tidur
cukup setiap malam sebelum jam 10 dan kulit anda bernafas lega.
- Meningkatkan elastisitas kulit
Manfaat tidur membuat kulit menghasilakan hormon HGH (Human Growth
Hormone) yang akan membantu elastisitas alami kulit anda secara alami.
- Mencegah jerawat
Jerawat tentunya sangat mengganggu penampilan anda, karena jerawat
yang tengah meradang biasanya akan membekas. Sebelum terjadi hal seperti
itu, mulailah tidur cukup di malam hari. Tidur dapat membantu mencegah
peradangan dan resistensi insulin yang menjadi penyebab utama timbulnya
jerawat. Jangan lupa bersihkan wajah sebelum tidur. Sumber : http://manfaat.co.id/manfaat-tidur-tanpa-bh
Saturday, 2 January 2016
Download Windows Seven ISO 32-bit
Windows 7 adalah versi windows terakhir yang menggunakan menu start yang menggantikan versi windows sebelumnya, windows
Vista. Windows 7 dirilis untuk pabrikan komputer pada 22 juli 2009 dan
dirilis untuk publik pada 22 Oktober 2009, kurang dari tiga tahun
setelah rilis pendahulunya, Windows Vista.
Tidak seperti pendahulunya yang memperkenalkan banyak fitur baru, Windows 7 lebih fokus pada pengembangan dasar Windows, dengan tujuan agar lebih kompatibel dengan aplikasi-aplikasi dan perangkat keras komputer yang kompatibel dengan Windows Vista.Presentasi Microsoft tentang Windows 7 pada tahun 2008 lebih fokus pada dukungan multi-touch pada layar, desain ulang taskbar yang sekarang dikenal dengan nama Superbar, sebuah sistem jaringan rumahan bernama HomeGrou, dan peningkatan performa. Beberapa aplikasi standar yang disertakan pada versi sebelumnya dari Microsoft Windows, seperti Windows Calendar, Windows Mail, Windows Movie Maker, dan Windows Photo Gallery, tidak disertakan lagi di Windows 7; kebanyakan ditawarkan oleh Microsoft secara terpisah sebagai bagian dari paket Windows Live Essentials yang gratis.
Sumber wiki
untuk mendapatkan iso nya silahkan Download DISINI
Tidak seperti pendahulunya yang memperkenalkan banyak fitur baru, Windows 7 lebih fokus pada pengembangan dasar Windows, dengan tujuan agar lebih kompatibel dengan aplikasi-aplikasi dan perangkat keras komputer yang kompatibel dengan Windows Vista.Presentasi Microsoft tentang Windows 7 pada tahun 2008 lebih fokus pada dukungan multi-touch pada layar, desain ulang taskbar yang sekarang dikenal dengan nama Superbar, sebuah sistem jaringan rumahan bernama HomeGrou, dan peningkatan performa. Beberapa aplikasi standar yang disertakan pada versi sebelumnya dari Microsoft Windows, seperti Windows Calendar, Windows Mail, Windows Movie Maker, dan Windows Photo Gallery, tidak disertakan lagi di Windows 7; kebanyakan ditawarkan oleh Microsoft secara terpisah sebagai bagian dari paket Windows Live Essentials yang gratis.
Sumber wiki
untuk mendapatkan iso nya silahkan Download DISINI
Friday, 5 October 2012
Friday, 10 August 2012
NAT Lokal ke Publik Mikrotik
Konsep ini sebenarnya ada 2 versi, kebetulan saya ambil yang simple aja de
Misalkan : ip 192.168.10.10 dengan port 88 mau di forward kan ke ip 192.168.100.10 dengan port yang sama
ip firewall
chain : dstnat
dst-address : 192.168.100.10
protocol : tcp
dst-port : 88
action : dst-nat
to-address : 192.168.10.10
to port : 88
Apply ok.
Semoga bermanfaat
Misalkan : ip 192.168.10.10 dengan port 88 mau di forward kan ke ip 192.168.100.10 dengan port yang sama
ip firewall
chain : dstnat
dst-address : 192.168.100.10
protocol : tcp
dst-port : 88
action : dst-nat
to-address : 192.168.10.10
to port : 88
Apply ok.
Semoga bermanfaat
Tuesday, 1 May 2012
Instal Ubuntu server 10.10
http://kurniawanadam.wordpress.com/2011/05/08/instalasi-ubuntu-server-10-10/
Friday, 27 April 2012
Filter Rules Mikrotik
Minggu, 10 Mei 2009blok ip yg coba masuk pake ssh n telnet http://www.forummikrotik.com/beginner-basics/553-ask-blok-ip-yg-coba-masuk-pake-ssh-n-telnet.html
ssh blocker
/ ip firewall filter
Quote:
add chain=input protocol=tcp dst-port=22 src-address-list=black_list action=drop \ comment="drop ssh brute forcers" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ src-address-list=ssh_stage3 action=add-src-to-address-list address-list=black_list address-list-timeout=1d \ comment="" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ src-address-list=ssh_stage2 action=add-src-to-address-list address-list=ssh_stage3 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ src-address-list=ssh_stage1 action=add-src-to-address-list address-list=ssh_stage2 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ action=add-src-to-address-list address-list=ssh_stage1 address-list-timeout=1m comment="" \ disabled=no
ftp blocker
/ ip firewall filter
Quote:
add chain=input protocol=tcp dst-port=21 src-address-list=black_list action=drop \ comment="drop ftp brute forcers" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ src-address-list=ftp_stage3 action=add-src-to-address-list address-list=black_list address-list-timeout=1d \ comment="" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ src-address-list=ftp_stage2 action=add-src-to-address-list address-list=ftp_stage3 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ src-address-list=ftp_stage1 action=add-src-to-address-list address-list=ftp_stage2 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ action=add-src-to-address-list address-list=ftp_stage1 address-list-timeout=1m comment="" \ disabled=no
telnet blocker
/ ip firewall filter
Quote:
add chain=input protocol=tcp dst-port=23 src-address-list=black_list action=drop \ comment="drop telnet brute forcers" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ src-address-list=telnet_stage3 action=add-src-to-address-list address-list=black_list address-list-timeout=1d \ comment="" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ src-address-list=telnet_stage2 action=add-src-to-address-list address-list=telnet_stage3 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ src-address-list=telnet_stage1 action=add-src-to-address-list address-list=telnet_stage2 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ action=add-src-to-address-list address-list=telnet_stage1 address-list-timeout=1m comment="" \ disabled=no ---------
--------hemmm gimana klo misalnya dibikin suatu firewall yang hanya memperbolehkan alamat tertentu saja yang boleh mengakses router selain itu di drop. misal untuk yang diperbolehkan untuk mengakses router adalah komputer administrator dengan ip 192.168.0.1 contoh firewall yang akan dibangun :
Code:
/ip firewall filter add chain=input src-address=192.168.0.1 action=accept/ip firewall filter add chain=input action=drop
contoh diatas hanya memperbolehkan ip 192.168.0.1 saja yang bisa mengakses router silahkan dieksperimen lagi bro
ssh blocker
/ ip firewall filter
Quote:
add chain=input protocol=tcp dst-port=22 src-address-list=black_list action=drop \ comment="drop ssh brute forcers" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ src-address-list=ssh_stage3 action=add-src-to-address-list address-list=black_list address-list-timeout=1d \ comment="" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ src-address-list=ssh_stage2 action=add-src-to-address-list address-list=ssh_stage3 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ src-address-list=ssh_stage1 action=add-src-to-address-list address-list=ssh_stage2 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=22 connection-state=new \ action=add-src-to-address-list address-list=ssh_stage1 address-list-timeout=1m comment="" \ disabled=no
ftp blocker
/ ip firewall filter
Quote:
add chain=input protocol=tcp dst-port=21 src-address-list=black_list action=drop \ comment="drop ftp brute forcers" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ src-address-list=ftp_stage3 action=add-src-to-address-list address-list=black_list address-list-timeout=1d \ comment="" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ src-address-list=ftp_stage2 action=add-src-to-address-list address-list=ftp_stage3 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ src-address-list=ftp_stage1 action=add-src-to-address-list address-list=ftp_stage2 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=21 connection-state=new \ action=add-src-to-address-list address-list=ftp_stage1 address-list-timeout=1m comment="" \ disabled=no
telnet blocker
/ ip firewall filter
Quote:
add chain=input protocol=tcp dst-port=23 src-address-list=black_list action=drop \ comment="drop telnet brute forcers" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ src-address-list=telnet_stage3 action=add-src-to-address-list address-list=black_list address-list-timeout=1d \ comment="" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ src-address-list=telnet_stage2 action=add-src-to-address-list address-list=telnet_stage3 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ src-address-list=telnet_stage1 action=add-src-to-address-list address-list=telnet_stage2 address-list-timeout=1m \ comment="" disabled=no add chain=input protocol=tcp dst-port=23 connection-state=new \ action=add-src-to-address-list address-list=telnet_stage1 address-list-timeout=1m comment="" \ disabled=no ---------
--------hemmm gimana klo misalnya dibikin suatu firewall yang hanya memperbolehkan alamat tertentu saja yang boleh mengakses router selain itu di drop. misal untuk yang diperbolehkan untuk mengakses router adalah komputer administrator dengan ip 192.168.0.1 contoh firewall yang akan dibangun :
Code:
/ip firewall filter add chain=input src-address=192.168.0.1 action=accept/ip firewall filter add chain=input action=drop
contoh diatas hanya memperbolehkan ip 192.168.0.1 saja yang bisa mengakses router silahkan dieksperimen lagi bro
Thursday, 22 December 2011
Saturday, 3 September 2011
Bisnis Online 2011 Raih Jutaan Rupiah Disini
“Kami Membutuhkan Bantuan Anda !
Kami membuka kesempatan bagi 200 orang di seluruh Indonesia yang berminat untuk mendapatkan gaji Rp. 3.000.000 hingga Rp. 15.000.000 per minggu dengan bekerja paruh waktu dari rumah saja.
http://www.penasaran.net/?
- Ini adalah sebuah program kerja paruh waktu yang bebas dari penipuan – Anda dibayar untuk mengisi formulir online.
- Pekerjaan yang sangat sederhana – tidak memerlukan keahlian khusus, atau pengalaman kerja di bidang tertentu.
- Sangat mudah dikerjakan, disertai instruksi detail langkah demi langkah yang harus Anda lakukan.
- Pekerjaan yang sangat mudah, cepat, dan menguntungkan.
- Dikerjakan pada paruh waktu dan dibayar tunai, segera, tanpa ditunda-tunda.
- Dapatkan Rp. 3 juta hingga Rp. 15 juta setiap minggu, silakan Anda habiskan, tak ada potongan apapun, dalam bentuk apa pun, atas alasan apa pun.
- Dapatkan uang tunai instan dan cepat, silakan Anda belanjakan atau bayarkan untuk kepentingan Anda sendiri.
- Pekerjaannya terjamin dan berkesinambungan – jaminan Anda untuk selalu bisa dapat uang.
- Bisa Anda mulai segera – Anda tinggal gabung dan mulai kerja.
- Waktu kerja yang singkat – hanya 1 – 2 jam per hari, sehingga cukup waktu bagi Anda untuk melakukan kegiatan lainnya.
- Anda bisa kerja dimanapun – bisa dari rumah, dari warnet, dari HP, dari BB, selama ada koneksi internet Anda bisa bekerja.
http://www.penasaran.net/?
Friday, 22 April 2011
Ubuntu Router

UbuntuLozengeStrapLogoPC Router adalah sebuah komputer yang difungsikan sebagai router, dimana sebuah router merupakan alat jaringan komputer yang mengirimkan paket data melalui sebuah jaringan atau Internet menuju tujuannya, melalui sebuah proses yang dikenal sebagai routing. Proses routing terjadi pada lapisan 3 (Lapisan jaringan seperti Internet Protocol) dari stack protokol tujuh-lapis OSI. Dengan menggunakan PC router kita dapat membagi koneksi internet ke beberapa jaringan komputer di rumah atau dikantor anda.
Berikut adalah kebutuhan dan langkah-langkah untuk membuat sebuah PC menjadi Router :
Kebutuhan :
1. Koneksi Internet
2. Sistem Operasi Ubuntu
3. Dua buah NIC (LAN Card) -> eth0 & eth1
Langkah-langkah Konfigurasi pada terminal :
1. Memasukkan alamat IP pada 2 LAN card
eth0 terhubung ke modem/router/server (IP Public) – Internet source
eth1 terhubung ke client pada jaringan lokal
misal : eth0 = 192.168.1.140 (internet source) dan eth1 = 180.100.1.1 (LAN)
Edit file interfaces dengan perintah berikut di terminal :
#nano /etc/network/interfaces
auto lo
iface lo inet loopback
auto eth0
iface eth0 inet static
address 192.168.1.140
netmask 255.255.255.0
network 192.168.1.0
broadcast 192.168.1.255
gateway 192.168.1.254
auto eth1
iface eth1 inet static
address 180.100.1.1
netmask 255.255.255.0
network 180.100.1.0
broadcast 180.100.1.255
Setelah melakukan editing file “interfaces” jalankan
#sudo /etc/init.d/networking restart
2. Melakukan IP Forwarding, jalankan perintah berikut diterminal.
#echo “1″ > /proc/sys/net/ipv4/ip_forward
3. Lakukan instalasi dnsmasq dan ipmasq :
# apt-get install dnsmasq ipmasq
# etc/init.d/dnsmasq restart
Konfigurasikan ipmasq agar dijalankan setelah network aktif :
# dpkg-reconfigure ipmasq
Jalankan perintah
# iptables -t nat -A POSTROUTING -j MASQUERADE
#/sbin/iptables -t nat -A POSTROUTING -s 180.100.1.0/255.255.255.0 -d 0/0 -j MASQUERADE
4. Untuk membuat konfigurasi PC router ini permanen lakukan konfigurasi pada file rc.local.
#nano /etc/rc.local
Ubah isi file rc.local dengan command dibawah ini :
——————————————————————————————————————–open
#!/bin/sh -e
#
# rc.local
#
# This script is executed at the end of each multiuser runlevel.
# Make sure that the script will “exit 0? on success or any other
# value on error.
#
# In order to enable or disable this script just change the execution
# bits.
#
# By default this script does nothing.
echo “1″ > /proc/sys/net/ipv4/ip_forward
/sbin/iptables -t nat -A POSTROUTING -s 180.100.1.0/255.255.255.0 -d 0/0 -j MASQUERADE
iptables -t nat -A POSTROUTING -j MASQUERADE
exit 0
——————————————————————————————————————– save
5. Restart PC anda dengan perintah : #reboot
Konfigurasi PC router telah selesai, semoga bermanfaat buat anda sekalia
Sunday, 6 March 2011
Ppoe Mikrotik
Selesai setting modem sebagai bridging yang tidak menyimpan password dan user ID anda di modem, bagi anda yang ingin mencoba mengganti IP address default modem bisa di konfigurasi terlebih dahulu melalui PC client. Caranya : kita ubah terlebih dahulu IP modem pada Advance Setup > LAN IP Address contoh 10.10.10.1 lakukan save/reboot. Kemudian lakukan pengubahan selanjutnya di IP client PC ke 10.10.10.2 selesai. Silahkan anda coba ketik di web browser anda IP modem (10.10.10.1). Berhasil?
Kita lanjut ke CPU Mikrotik RouterOS nya.
Tentukan IP Address masing-masing LAN card anda, misal LAN connector dari modem 10.10.10.2 (public), dan 192.168.1.1 ke jaringan lokal anda (lokal). Lakukan perintah ini terlebih dahulu jika anda ingin menspesifikasikan nama ethernet card anda.
interface ethernet set ether1 name=public
interface ethernet set ether2 name=lokal
Pastikan kembali dalam menentukan nama dan alur kabel tersebut, kemudian kita lanjut ke setting IP Address.
/ip address add address=10.10.10.2/24 interface=public
/ip address add address=192.168.1.1/24 interface=lokal
/ip address> print
Pastikan LAN card anda tidak dalam posisi disabled.
Selanjutnya anda bisa memasukkan entry PPPoE Client.
/interface pppoe-client add name=pppoe-user-mike user=mike password=123 interface=public service-name=internet disabled=no
Sebetulnya perintah diatas dapat anda lakukan di winbox, jika ingin lebih mudah sambil cek koneksi jaringan anda ke mikrotik.
Menentukan Gateway dan Routingnya dilanjutkan ke masquerading
/ip route add gateway=125.168.125.1 (IP Gateway Telkom Speedy anda)
/ip route print
IP gateway diatas belum tentu sama, lihat terlebih dahulu ip pppoe client anda. Jika anda belum yakin 100% ip client anda dan gateway nya, lakukan login dan dialing melalui modem anda terlebih dahulu bukan pada mode bridging seperti diatas. Pada menu Device Info akan tampil informasi Default Gateway dan IP client pppoe anda. Ok?
Selanjutnya masquerading, untuk penerusan perintah dari routing yang diteruskan ke nat firewall mikrotik untuk proses routing ke semua client yang terkoneksi
/ip firewall nat add chain=srcnat action=masquerade
Selesai.. tahap routing sudah terlaksanakan. Coba lakukan ping ke mikrotik dan gateway nya. Jika anda ingin sharing ke komputer client jangan lupa masukkan ip gateway pada settingan Network Connection (windows) sesuai dengan IP lokal pada mikrotik anda.
Banyak sekali settingan mikrotik yang dapat anda pelajari dari berbagai sumber. Jika terkesan terlalu rumit dengan sistem pengetikan anda bisa melakukannya dengan winbox mode, setiap tutorial yang anda butuhkan pun dapat anda copy dan paste ke winbox nya mikrotik.
Setting DNS dan Web Proxy Transparant
Input DNS dan web-proxy pun terasa lebih mudah di winbox mode, masukkan primary, secondary dan allow remote request nya, atau dengan perintah di terminal winbox.
/ip dns set primary-dns=203.130.206.250
/ip dns set primary-dns=202.134.2.5
/ip dns allow-remote-request=yes
/ip web-proxy set enabled=yes port=8080 hostname=proxy.koe transpa
rent-proxy=yes
/ip firewall nat add in-interface=lokal dst-port=80 protocol=tcp action=redirect to-ports=8080 chain=dstnat dst-address=!192.168.1.1/24
Link-link firewall pada mikrotik
http://www.mikrotik.com/testdocs/ros/2.9/ip/filter.php
http://wiki.mikrotik.com/wiki/Firewall
Semoga membantu.http://adhiewibowo.wordpress.com/2007/12/31/tutorial-setting-mikrotik-routeros-pppoe-client-sebagai-gateway-telkom-speedy/
Kita lanjut ke CPU Mikrotik RouterOS nya.
Tentukan IP Address masing-masing LAN card anda, misal LAN connector dari modem 10.10.10.2 (public), dan 192.168.1.1 ke jaringan lokal anda (lokal). Lakukan perintah ini terlebih dahulu jika anda ingin menspesifikasikan nama ethernet card anda.
interface ethernet set ether1 name=public
interface ethernet set ether2 name=lokal
Pastikan kembali dalam menentukan nama dan alur kabel tersebut, kemudian kita lanjut ke setting IP Address.
/ip address add address=10.10.10.2/24 interface=public
/ip address add address=192.168.1.1/24 interface=lokal
/ip address> print
Pastikan LAN card anda tidak dalam posisi disabled.
Selanjutnya anda bisa memasukkan entry PPPoE Client.
/interface pppoe-client add name=pppoe-user-mike user=mike password=123 interface=public service-name=internet disabled=no
Sebetulnya perintah diatas dapat anda lakukan di winbox, jika ingin lebih mudah sambil cek koneksi jaringan anda ke mikrotik.
Menentukan Gateway dan Routingnya dilanjutkan ke masquerading
/ip route add gateway=125.168.125.1 (IP Gateway Telkom Speedy anda)
/ip route print
IP gateway diatas belum tentu sama, lihat terlebih dahulu ip pppoe client anda. Jika anda belum yakin 100% ip client anda dan gateway nya, lakukan login dan dialing melalui modem anda terlebih dahulu bukan pada mode bridging seperti diatas. Pada menu Device Info akan tampil informasi Default Gateway dan IP client pppoe anda. Ok?
Selanjutnya masquerading, untuk penerusan perintah dari routing yang diteruskan ke nat firewall mikrotik untuk proses routing ke semua client yang terkoneksi
/ip firewall nat add chain=srcnat action=masquerade
Selesai.. tahap routing sudah terlaksanakan. Coba lakukan ping ke mikrotik dan gateway nya. Jika anda ingin sharing ke komputer client jangan lupa masukkan ip gateway pada settingan Network Connection (windows) sesuai dengan IP lokal pada mikrotik anda.
Banyak sekali settingan mikrotik yang dapat anda pelajari dari berbagai sumber. Jika terkesan terlalu rumit dengan sistem pengetikan anda bisa melakukannya dengan winbox mode, setiap tutorial yang anda butuhkan pun dapat anda copy dan paste ke winbox nya mikrotik.
Setting DNS dan Web Proxy Transparant
Input DNS dan web-proxy pun terasa lebih mudah di winbox mode, masukkan primary, secondary dan allow remote request nya, atau dengan perintah di terminal winbox.
/ip dns set primary-dns=203.130.206.250
/ip dns set primary-dns=202.134.2.5
/ip dns allow-remote-request=yes
/ip web-proxy set enabled=yes port=8080 hostname=proxy.koe transpa
rent-proxy=yes
/ip firewall nat add in-interface=lokal dst-port=80 protocol=tcp action=redirect to-ports=8080 chain=dstnat dst-address=!192.168.1.1/24
Link-link firewall pada mikrotik
http://www.mikrotik.com/testdocs/ros/2.9/ip/filter.php
http://wiki.mikrotik.com/wiki/Firewall
Semoga membantu.http://adhiewibowo.wordpress.com/2007/12/31/tutorial-setting-mikrotik-routeros-pppoe-client-sebagai-gateway-telkom-speedy/
Wednesday, 12 January 2011
2 ISP 1 ROUTER WITH LOAD BALANCING (MIKROTIK)
/ ip address
add address=192.168.100.1/24 network=192.168.100.1 broadcast=192.168.100.1interface=Local comment=”" \
disabled=no
add address=10.111.0.2/24 network=10.111.0.0 broadcast=10.111.0.255 interface=wlan2 \
comment=”" disabled=no
add address=10.112.0.2/24 network=10.112.0.0 broadcast=10.112.0.255 interface=wlan1 \
comment=”" disabled=no
/ ip firewall mangle
add chain=prerouting in-interface=Local connection-state=new nth=1,1,0 \
action=mark-connection new-connection-mark=odd passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=odd action=mark-routing \
new-routing-mark=odd passthrough=no comment=”" disabled=no
add chain=prerouting in-interface=Local connection-state=new nth=1,1,1 \
action=mark-connection new-connection-mark=even passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=even action=mark-routing \
new-routing-mark=even passthrough=no comment=”" disabled=no
/ ip firewall nat
add chain=srcnat connection-mark=odd action=src-nat to-addresses=10.111.0.2 \
to-ports=0-65535 comment=”" disabled=no
add chain=srcnat connection-mark=even action=src-nat to-addresses=10.112.0.2 \
to-ports=0-65535 comment=”" disabled=no
/ ip route
add dst-address=0.0.0.0/0 gateway=10.111.0.1 scope=255 target-scope=10 routing-mark=odd \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 routing-mark=even \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 comment=”" \
disabled=no
Mangle
/ ip address
add address=192.168.100.1/24network=192.168.100.0broadcast=192.168.100.255interface=Local comment=”" \
disabled=no
add address=10.111.0.2/24 network=10.111.0.0 broadcast=10.111.0.255 interface=wlan2 \
comment=”" disabled=no
add address=10.112.0.2/24 network=10.112.0.0 broadcast=10.112.0.255 interface=wlan1 \
comment=”" disabled=no
router punya 2 upstream (WAN) interfaces dengan ip address 10.111.0.2/24 and 10.112.0.2/24. dan interface LAN dengan nama
interface “Local” dan ip address 192.168.100.1
/ ip firewall mangle
add chain=prerouting in-interface=Local connection-state=new nth=1,1,0 \
action=mark-connection new-connection-mark=odd passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=odd action=mark-routing \
new-routing-mark=odd passthrough=no comment=”" disabled=no
add chain=prerouting in-interface=Local connection-state=new nth=1,1,1 \
action=mark-connection new-connection-mark=even passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=even action=mark-routing \
new-routing-mark=even passthrough=no comment=”" disabled=no
NAT
/ ip firewall nat
add chain=srcnat connection-mark=odd action=src-nat to-addresses=10.111.0.2 \
to-ports=0-65535 comment=”" disabled=no
add chain=srcnat connection-mark=even action=src-nat to-addresses=10.112.0.2 \
to-ports=0-65535 comment=”" disabled=no
Routing
/ ip route
add dst-address=0.0.0.0/0 gateway=10.111.0.1 scope=255 target-scope=10 routing-mark=odd \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 routing-mark=even \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 comment=”" \
disabled=no comment=”gateway for the router itself”
Referensi http://dennycharter.wordpress.com/2008/02/16/2-isp-1-router-with-load-balancing-mikrotik/
add address=192.168.100.1/24 network=192.168.100.1 broadcast=192.168.100.1interface=Local comment=”" \
disabled=no
add address=10.111.0.2/24 network=10.111.0.0 broadcast=10.111.0.255 interface=wlan2 \
comment=”" disabled=no
add address=10.112.0.2/24 network=10.112.0.0 broadcast=10.112.0.255 interface=wlan1 \
comment=”" disabled=no
/ ip firewall mangle
add chain=prerouting in-interface=Local connection-state=new nth=1,1,0 \
action=mark-connection new-connection-mark=odd passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=odd action=mark-routing \
new-routing-mark=odd passthrough=no comment=”" disabled=no
add chain=prerouting in-interface=Local connection-state=new nth=1,1,1 \
action=mark-connection new-connection-mark=even passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=even action=mark-routing \
new-routing-mark=even passthrough=no comment=”" disabled=no
/ ip firewall nat
add chain=srcnat connection-mark=odd action=src-nat to-addresses=10.111.0.2 \
to-ports=0-65535 comment=”" disabled=no
add chain=srcnat connection-mark=even action=src-nat to-addresses=10.112.0.2 \
to-ports=0-65535 comment=”" disabled=no
/ ip route
add dst-address=0.0.0.0/0 gateway=10.111.0.1 scope=255 target-scope=10 routing-mark=odd \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 routing-mark=even \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 comment=”" \
disabled=no
Mangle
/ ip address
add address=192.168.100.1/24network=192.168.100.0broadcast=192.168.100.255interface=Local comment=”" \
disabled=no
add address=10.111.0.2/24 network=10.111.0.0 broadcast=10.111.0.255 interface=wlan2 \
comment=”" disabled=no
add address=10.112.0.2/24 network=10.112.0.0 broadcast=10.112.0.255 interface=wlan1 \
comment=”" disabled=no
router punya 2 upstream (WAN) interfaces dengan ip address 10.111.0.2/24 and 10.112.0.2/24. dan interface LAN dengan nama
interface “Local” dan ip address 192.168.100.1
/ ip firewall mangle
add chain=prerouting in-interface=Local connection-state=new nth=1,1,0 \
action=mark-connection new-connection-mark=odd passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=odd action=mark-routing \
new-routing-mark=odd passthrough=no comment=”" disabled=no
add chain=prerouting in-interface=Local connection-state=new nth=1,1,1 \
action=mark-connection new-connection-mark=even passthrough=yes comment=”" \
disabled=no
add chain=prerouting in-interface=Local connection-mark=even action=mark-routing \
new-routing-mark=even passthrough=no comment=”" disabled=no
NAT
/ ip firewall nat
add chain=srcnat connection-mark=odd action=src-nat to-addresses=10.111.0.2 \
to-ports=0-65535 comment=”" disabled=no
add chain=srcnat connection-mark=even action=src-nat to-addresses=10.112.0.2 \
to-ports=0-65535 comment=”" disabled=no
Routing
/ ip route
add dst-address=0.0.0.0/0 gateway=10.111.0.1 scope=255 target-scope=10 routing-mark=odd \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 routing-mark=even \
comment=”" disabled=no
add dst-address=0.0.0.0/0 gateway=10.112.0.1 scope=255 target-scope=10 comment=”" \
disabled=no comment=”gateway for the router itself”
Referensi http://dennycharter.wordpress.com/2008/02/16/2-isp-1-router-with-load-balancing-mikrotik/
Wednesday, 8 December 2010
IP COP,Mikrotik,Billing
Hasil dari kerjaan di warnet & game online “Satelit Internet” Jl. Hayam Wuruk No. 51 Probolinggo.
Load balancing 3 speedy menggunakan load balancer TPLink TL-R480T+ ditambah bandwith management punyanya Mikrotik dan iseng-iseng nyoba IPCOP sebagai squid nya.
IPCOP, Mikrotik, Billing
Yang ditulis kali ini cuma disisi mikrotiknya aja (pake mikrotik v2.9.27). Itung-itung buat arsip juga.
1. Topologi jaringan
IP address
Load balancer = 192.168.8.10
Mikrotik dengan 3 lan card:
—> Eth1 = 192.168.8.1 (ke load balancer)
—> Eth2 = 192.168.15.1 (ke IPCOP)
—> Eth3 = 192.168.1.1 (ke Switch/hub)
IPCOP = 192.168.15.10
Modem di set mode bridge, jadi yang dial PPPoE dari loadbalancer nya
2. Setting Mikrotik
—> Ethernet Card
name=”Speedy” mtu=1500 mac-address=4C:00:10:1B:4E:6F arp=enabled disable-running-check=yes auto-negotiation=yes full-duplex=yes cable-settings=default speed=100Mbps
name=”Lokal” mtu=1500 mac-address=00:02:2A:BF:E2:08 arp=enabled disable-running-check=yes auto-negotiation=yes full-duplex=yes cable-settings=default speed=100Mbps
name=”Squid” mtu=1500 mac-address=00:0E:2E:01:62:24 arp=enabled disable-running-check=yes auto-negotiation=yes full-duplex=yes cable-settings=default speed=100Mbps
—> IP address
[admin@satelit-internet]/ip address
add address=192.168.8.1/24 interface=Speedy
add address=192.168.1.1/24 interface=Lokal
add address=192.168.15.1/24 interface=Squid
—> DNS
[admin@satelit-internet]/ip dns
set primary-dns=192.168.8.10 allow-remote-request=yes
—> Route
[admin@satelit-internet]/ip route
add gateway=192.168.8.10
—> NAT
[admin@satelit-internet]/ip firewall nat
add chain=dstnat src-address=!192.168.8.0/24 protocol=tcp dst-port=80 action=dst-nat to-addresses=192.168.8.10 to-ports=818
add chain=srcnat out-interface=Speedy action=masquerade
tujuannya membelokkan semua port 80 dari client ke port 818 (squid IPCOP) yang berfungsi sebagai web proxy
—> Mangle
tujuannya
memisahkan bandwidth internasional dan lokal (OpenIXP dan IIX)
Daftar IP Address yang diadvertise di OpenIXP dan IIX dapat di download di http://www.mikrotik.co.id/getfile.php?nf=nice.rsc
File nice.rsc ini dibuat secara otomatis di server Mikrotik Indonesia setiap pagi sekitar pk 05.30, dan merupakan data yang telah di optimasi untuk menghilangkan duplikat entry dan tumpang tindih subnet.
Untuk tutorial auto import script ke mikrotik bisa diintip disini
[admin@satelit-internet] >/ip firewall mangle
add chain=forward dst-address=192.168.1.0/24 action=change-ttl new-ttl=set:1 comment=”change TTL”
add chain=forward out-interface=internet protocol=tcp tcp-flags=syn action=change-mss new-mss=1300 comment=”change mss”
add chain=forward content=X-Cache: HIT action=mark-connection new-connection-mark=squid_conn passthrough=yes comment=”squid proxy”
chain=forward connection-mark=squid_conn action=mark-packet new-packet-mark=squid_packet passthrough=no
/* Prioritaskan ping dan DNS */
add chain=prerouting protocol=icmp action=mark-connection new-connection-mark=icmp passthrough=yes comment=”icmp”
add chain=prerouting connection-mark=icmp action=change-tos new-tos=min-delay
add chain=prerouting connection-mark=icmp action=mark-packet new-packet-mark=icmp passthrough=no
add chain=prerouting protocol=udp dst-port=53 action=mark-connection new-connection-mark=DNS passthrough=yes comment=”DNS”
add chain=prerouting connection-mark=DNS action=change-tos new-tos=max-throughput
add chain=prerouting protocol=udp dst-port=53 connection-mark=DNS action=mark-packet new-packet-mark=DNS passthrough=no
add chain=forward protocol=tcp dst-port=6000-7000 action=mark-connection new-connection-mark=IRC passthrough=yes comment=”irc”
add chain=prerouting src-address=192.168.1.0/24 protocol=tcp dst-port=6000-7000 action=mark-packet new-packet-mark=irc passthrough=no
add chain=forward connection-mark=IRC action=mark-packet new-packet-mark=irc passthrough=no
/* Upload Connections */
add chain=prerouting src-address=192.168.1.0/24 dst-address-list=!nice action=mark-packet new-packet-mark=upload comment=”upload” passthrough=no
/* Download Connections hanya untuk bandwidth internasional (OpenIXP) */
add chain=forward dst-address=!192.168.1.0/24 connection-mark=!squid_conn dst-address-list=!nice action=mark-connection new-connection-mark=download passthrough=yes comment=”download”
add chain=forward connection-mark=download action=mark-packet new-packet-mark=download passthrough=no
—> Queue type
[admin@satelit-internet]/queue tree
add name=”pfifo-64″ kind=pfifo pfifo-limit=64
add name=”pcq-down” kind=pcq pcq-rate=0 pcq-limit=50 pcq-classifier=dst-address pcq-total-limit=2000
add name=”pcq-up” kind=pcq pcq-rate=0 pcq-limit=50 pcq-classifier=src-address pcq-total-limit=2000
—> Queue Tree
[admin@satelit-internet]/queue tree
add name=”download” parent=lan packet-mark=download limit-at=0 queue=pcq-down priority=8 max-limit=0 burst-limit=0 burst-threshold=0 burst-time=0s
—> Queue simple
[admin@satelit-internet]/queue simple
add name=”squid” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=squid_packet direction=both priority=8 queue=default-small/ethernet-default limit-at=0/0 max-limit=0/0 total-queue=default-small
add name=”irc” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=irc direction=both priority=8 queue=default-small/default-small limit-at=16000/16000 max-limit=16000/16000 total-queue=default-small
add name=”DNS” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=DNS direction=both priority=8 queue=pfifo-64/pfifo-64 limit-at=8000/8000 max-limit=8000/8000 total-queue=default-small
add name=”icmp” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=icmp direction=both priority=8 queue=pfifo-64/pfifo-64 limit-at=8000/8000 max-limit=8000/8000 total-queue=default-small
add name=”parent” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=download,upload direction=both priority=8 queue=default-small/pcq-down limit-at=0/0 max-limit=0/0 total-queue=default-small
add name=”Satelit-01″ target-addresses=192.168.1.100/32 dst-address=0.0.0.0/0 interface=all parent=parent packet-marks=download,upload direction=both priority=8 queue=default-small/default-small limit-at=0/0 max-limit=0/0 total-queue=default-small
.
.
.
dst sampe 15 client
selese juga. lumayan seharian gk tidur melototin mikrotik…
Load balancing 3 speedy menggunakan load balancer TPLink TL-R480T+ ditambah bandwith management punyanya Mikrotik dan iseng-iseng nyoba IPCOP sebagai squid nya.
IPCOP, Mikrotik, Billing
Yang ditulis kali ini cuma disisi mikrotiknya aja (pake mikrotik v2.9.27). Itung-itung buat arsip juga.
1. Topologi jaringan
IP address
Load balancer = 192.168.8.10
Mikrotik dengan 3 lan card:
—> Eth1 = 192.168.8.1 (ke load balancer)
—> Eth2 = 192.168.15.1 (ke IPCOP)
—> Eth3 = 192.168.1.1 (ke Switch/hub)
IPCOP = 192.168.15.10
Modem di set mode bridge, jadi yang dial PPPoE dari loadbalancer nya
2. Setting Mikrotik
—> Ethernet Card
name=”Speedy” mtu=1500 mac-address=4C:00:10:1B:4E:6F arp=enabled disable-running-check=yes auto-negotiation=yes full-duplex=yes cable-settings=default speed=100Mbps
name=”Lokal” mtu=1500 mac-address=00:02:2A:BF:E2:08 arp=enabled disable-running-check=yes auto-negotiation=yes full-duplex=yes cable-settings=default speed=100Mbps
name=”Squid” mtu=1500 mac-address=00:0E:2E:01:62:24 arp=enabled disable-running-check=yes auto-negotiation=yes full-duplex=yes cable-settings=default speed=100Mbps
—> IP address
[admin@satelit-internet]/ip address
add address=192.168.8.1/24 interface=Speedy
add address=192.168.1.1/24 interface=Lokal
add address=192.168.15.1/24 interface=Squid
—> DNS
[admin@satelit-internet]/ip dns
set primary-dns=192.168.8.10 allow-remote-request=yes
—> Route
[admin@satelit-internet]/ip route
add gateway=192.168.8.10
—> NAT
[admin@satelit-internet]/ip firewall nat
add chain=dstnat src-address=!192.168.8.0/24 protocol=tcp dst-port=80 action=dst-nat to-addresses=192.168.8.10 to-ports=818
add chain=srcnat out-interface=Speedy action=masquerade
tujuannya membelokkan semua port 80 dari client ke port 818 (squid IPCOP) yang berfungsi sebagai web proxy
—> Mangle
tujuannya
memisahkan bandwidth internasional dan lokal (OpenIXP dan IIX)
Daftar IP Address yang diadvertise di OpenIXP dan IIX dapat di download di http://www.mikrotik.co.id/getfile.php?nf=nice.rsc
File nice.rsc ini dibuat secara otomatis di server Mikrotik Indonesia setiap pagi sekitar pk 05.30, dan merupakan data yang telah di optimasi untuk menghilangkan duplikat entry dan tumpang tindih subnet.
Untuk tutorial auto import script ke mikrotik bisa diintip disini
[admin@satelit-internet] >/ip firewall mangle
add chain=forward dst-address=192.168.1.0/24 action=change-ttl new-ttl=set:1 comment=”change TTL”
add chain=forward out-interface=internet protocol=tcp tcp-flags=syn action=change-mss new-mss=1300 comment=”change mss”
add chain=forward content=X-Cache: HIT action=mark-connection new-connection-mark=squid_conn passthrough=yes comment=”squid proxy”
chain=forward connection-mark=squid_conn action=mark-packet new-packet-mark=squid_packet passthrough=no
/* Prioritaskan ping dan DNS */
add chain=prerouting protocol=icmp action=mark-connection new-connection-mark=icmp passthrough=yes comment=”icmp”
add chain=prerouting connection-mark=icmp action=change-tos new-tos=min-delay
add chain=prerouting connection-mark=icmp action=mark-packet new-packet-mark=icmp passthrough=no
add chain=prerouting protocol=udp dst-port=53 action=mark-connection new-connection-mark=DNS passthrough=yes comment=”DNS”
add chain=prerouting connection-mark=DNS action=change-tos new-tos=max-throughput
add chain=prerouting protocol=udp dst-port=53 connection-mark=DNS action=mark-packet new-packet-mark=DNS passthrough=no
add chain=forward protocol=tcp dst-port=6000-7000 action=mark-connection new-connection-mark=IRC passthrough=yes comment=”irc”
add chain=prerouting src-address=192.168.1.0/24 protocol=tcp dst-port=6000-7000 action=mark-packet new-packet-mark=irc passthrough=no
add chain=forward connection-mark=IRC action=mark-packet new-packet-mark=irc passthrough=no
/* Upload Connections */
add chain=prerouting src-address=192.168.1.0/24 dst-address-list=!nice action=mark-packet new-packet-mark=upload comment=”upload” passthrough=no
/* Download Connections hanya untuk bandwidth internasional (OpenIXP) */
add chain=forward dst-address=!192.168.1.0/24 connection-mark=!squid_conn dst-address-list=!nice action=mark-connection new-connection-mark=download passthrough=yes comment=”download”
add chain=forward connection-mark=download action=mark-packet new-packet-mark=download passthrough=no
—> Queue type
[admin@satelit-internet]/queue tree
add name=”pfifo-64″ kind=pfifo pfifo-limit=64
add name=”pcq-down” kind=pcq pcq-rate=0 pcq-limit=50 pcq-classifier=dst-address pcq-total-limit=2000
add name=”pcq-up” kind=pcq pcq-rate=0 pcq-limit=50 pcq-classifier=src-address pcq-total-limit=2000
—> Queue Tree
[admin@satelit-internet]/queue tree
add name=”download” parent=lan packet-mark=download limit-at=0 queue=pcq-down priority=8 max-limit=0 burst-limit=0 burst-threshold=0 burst-time=0s
—> Queue simple
[admin@satelit-internet]/queue simple
add name=”squid” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=squid_packet direction=both priority=8 queue=default-small/ethernet-default limit-at=0/0 max-limit=0/0 total-queue=default-small
add name=”irc” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=irc direction=both priority=8 queue=default-small/default-small limit-at=16000/16000 max-limit=16000/16000 total-queue=default-small
add name=”DNS” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=DNS direction=both priority=8 queue=pfifo-64/pfifo-64 limit-at=8000/8000 max-limit=8000/8000 total-queue=default-small
add name=”icmp” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=icmp direction=both priority=8 queue=pfifo-64/pfifo-64 limit-at=8000/8000 max-limit=8000/8000 total-queue=default-small
add name=”parent” dst-address=0.0.0.0/0 interface=all parent=none packet-marks=download,upload direction=both priority=8 queue=default-small/pcq-down limit-at=0/0 max-limit=0/0 total-queue=default-small
add name=”Satelit-01″ target-addresses=192.168.1.100/32 dst-address=0.0.0.0/0 interface=all parent=parent packet-marks=download,upload direction=both priority=8 queue=default-small/default-small limit-at=0/0 max-limit=0/0 total-queue=default-small
.
.
.
dst sampe 15 client
selese juga. lumayan seharian gk tidur melototin mikrotik…
Monday, 1 November 2010
Geteran Dan Gelombang
Getaran bebas terjadi bila sistem mekanis dimulai dengan gaya awal, lalu dibiarkan bergetar secara bebas. Contoh getaran seperti ini adalah memukul garpu tala dan membiarkannya bergetar, atau bandul yang ditarik dari keadaan setimbang lalu dilepaskan.
Getaran paksa terjadi bila gaya bolak-balik atau gerakan diterapkan pada sistem mekanis. Contohnya adalah getaran gedung pada saat gempa bumi.
[sunting] Analisis getaran
Dasar analisis getaran dapat dipahami dengan mempelajari model sederhana massa-pegas-peredam kejut. Struktur rumit seperti badan mobil dapat dimodelkan sebagai "jumlahan" model massa-pegas-peredam kejut tersebut. Model ini adalah contoh osilator harmonik sederhana.
[sunting] Getaran bebas tanpa peredam
Model massa-pegas sederhanal
Pada model yang paling sederhana redaman dianggap dapat diabaikan, dan tidak ada gaya luar yang mempengaruhi massa (getaran bebas).
Dalam keadaan ini gaya yang berlaku pada pegas Fs sebanding dengan panjang peregangan x, sesuai dengan hukum Hooke, atau bila dirumuskan secara matematis:
F_s=- k x \!
dengan k adalah tetapan pegas.
Sesuai Hukum kedua Newton gaya yang ditimbulkan sebanding dengan percepatan massa:
\Sigma\ F = ma = m \ddot{x} = m \frac{d^2x}{dt^2} =
Karena F = Fs, kita mendapatkan persamaan diferensial biasa berikut:
m \ddot{x} + k x = 0.
Gerakan harmonik sederhana sistem benda-pegas
Bila kita menganggap bahwa kita memulai getaran sistem dengan meregangkan pegas sejauh A kemudian melepaskannya, solusi persamaan di atas yang memerikan gerakan massa adalah:
x(t) = A \cos (2 \pi f_n t) \!
Solusi ini menyatakan bahwa massa akan berosilasi dalam gerak harmonis sederhana yang memiliki amplitudo A dan frekuensi fn. Bilangan fn adalah salah satu besaran yang terpenting dalam analisis getaran, dan dinamakan frekuensi alami takredam. Untuk sistem massa-pegas sederhana, fn didefinisikan sebagai:
f_n = {1\over {2 \pi}} \sqrt{k \over m} \!
Catatan: frekuensi sudut ω (ω = 2πf) dengan satuan radian per detik kerap kali digunakan dalam persamaan karena menyederhanakan persamaan, namun besaran ini biasanya diubah ke dalam frekuensi "standar" (satuan Hz) ketika menyatakan frekuensi sistem.
Bila massa dan kekakuan (tetapan k) diketahui frekuensi getaran sistem akan dapat ditentukan menggunakan rumus di atas.
[sunting] Getaran bebas dengan redaman
Mass Spring Damper Model
Bila peredaman diperhitungkan, berarti gaya peredam juga berlaku pada massa selain gaya yang disebabkan oleh peregangan pegas. Bila bergerak dalam fluida benda akan mendapatkan peredaman karena kekentalan fluida. Gaya akibat kekentalan ini sebanding dengan kecepatan benda. Konstanta akibat kekentalan (viskositas) c ini dinamakan koefisien peredam, dengan satuan N s/m (SI)
F_d = - c v = - c \dot{x} = - c \frac{dx}{dt} \!
Dengan menjumlahkan semua gaya yang berlaku pada benda kita mendapatkan persamaan
m \ddot{x} + { c } \dot{x} + {k } x = 0.
Solusi persamaan ini tergantung pada besarnya redaman. Bila redaman cukup kecil, sistem masih akan bergetar, namun pada akhirnya akan berhenti. Keadaan ini disebut kurang redam, dan merupakan kasus yang paling mendapatkan perhatian dalam analisis vibrasi. Bila peredaman diperbesar sehingga mencapai titik saat sistem tidak lagi berosilasi, kita mencapai titik redaman kritis. Bila peredaman ditambahkan melewati titik kritis ini sistem disebut dalam keadaan lewat redam.
Nilai koefisien redaman yang diperlukan untuk mencapai titik redaman kritis pada model massa-pegas-peredam adalah:
c_c= 2 \sqrt{k m}
Untuk mengkarakterisasi jumlah peredaman dalam sistem digunakan nisbah yang dinamakan nisbah redaman. Nisbah ini adalah perbandingan antara peredaman sebenarnya terhadap jumlah peredaman yang diperlukan untuk mencapai titik redaman kritis. Rumus untuk nisbah redaman (ζ) adalah
\zeta = { c \over 2 \sqrt{k m} }.
Sebagai contoh struktur logam akan memiliki nisbah redaman lebih kecil dari 0,05, sedangkan suspensi otomotif akan berada pada selang 0,2-0,3.
Solusi sistem kurang redam pada model massa-pegas-peredam adalah
x(t)=X e^{-\zeta \omega_n t} \cos({\sqrt{1-\zeta^2} \omega_n t - \phi}) , \ \ \omega_n= 2\pi f_n
Nilai X, amplitudo awal, dan φ, ingsutan fase, ditentukan oleh panjang regangan pegas.
Dari solusi tersebut perlu diperhatikan dua hal: faktor eksponensial dan fungsi cosinus. Faktor eksponensial menentukan seberapa cepat sistem teredam: semakin besar nisbah redaman, semakin cepat sistem teredam ke titik nol. Fungsi kosinus melambangkan osilasi sistem, namun frekuensi osilasi berbeda daripada kasus tidak teredam.
Frekuensi dalam hal ini disebut "frekuensi alamiah teredam", fd, dan terhubung dengan frekuensi alamiah takredam lewat rumus berikut.
f_d= \sqrt{1-\zeta^2} f_n
Frekuensi alamiah teredam lebih kecil daripada frekuensi alamiah takredam, namun untuk banyak kasus praktis nisbah redaman relatif kecil, dan karenanya perbedaan tersebut dapat diabaikan. Karena itu deskripsi teredam dan takredam kerap kali tidak disebutkan ketika menyatakan frekuensi alamiah.
Getaran paksa terjadi bila gaya bolak-balik atau gerakan diterapkan pada sistem mekanis. Contohnya adalah getaran gedung pada saat gempa bumi.
[sunting] Analisis getaran
Dasar analisis getaran dapat dipahami dengan mempelajari model sederhana massa-pegas-peredam kejut. Struktur rumit seperti badan mobil dapat dimodelkan sebagai "jumlahan" model massa-pegas-peredam kejut tersebut. Model ini adalah contoh osilator harmonik sederhana.
[sunting] Getaran bebas tanpa peredam
Model massa-pegas sederhanal
Pada model yang paling sederhana redaman dianggap dapat diabaikan, dan tidak ada gaya luar yang mempengaruhi massa (getaran bebas).
Dalam keadaan ini gaya yang berlaku pada pegas Fs sebanding dengan panjang peregangan x, sesuai dengan hukum Hooke, atau bila dirumuskan secara matematis:
F_s=- k x \!
dengan k adalah tetapan pegas.
Sesuai Hukum kedua Newton gaya yang ditimbulkan sebanding dengan percepatan massa:
\Sigma\ F = ma = m \ddot{x} = m \frac{d^2x}{dt^2} =
Karena F = Fs, kita mendapatkan persamaan diferensial biasa berikut:
m \ddot{x} + k x = 0.
Gerakan harmonik sederhana sistem benda-pegas
Bila kita menganggap bahwa kita memulai getaran sistem dengan meregangkan pegas sejauh A kemudian melepaskannya, solusi persamaan di atas yang memerikan gerakan massa adalah:
x(t) = A \cos (2 \pi f_n t) \!
Solusi ini menyatakan bahwa massa akan berosilasi dalam gerak harmonis sederhana yang memiliki amplitudo A dan frekuensi fn. Bilangan fn adalah salah satu besaran yang terpenting dalam analisis getaran, dan dinamakan frekuensi alami takredam. Untuk sistem massa-pegas sederhana, fn didefinisikan sebagai:
f_n = {1\over {2 \pi}} \sqrt{k \over m} \!
Catatan: frekuensi sudut ω (ω = 2πf) dengan satuan radian per detik kerap kali digunakan dalam persamaan karena menyederhanakan persamaan, namun besaran ini biasanya diubah ke dalam frekuensi "standar" (satuan Hz) ketika menyatakan frekuensi sistem.
Bila massa dan kekakuan (tetapan k) diketahui frekuensi getaran sistem akan dapat ditentukan menggunakan rumus di atas.
[sunting] Getaran bebas dengan redaman
Mass Spring Damper Model
Bila peredaman diperhitungkan, berarti gaya peredam juga berlaku pada massa selain gaya yang disebabkan oleh peregangan pegas. Bila bergerak dalam fluida benda akan mendapatkan peredaman karena kekentalan fluida. Gaya akibat kekentalan ini sebanding dengan kecepatan benda. Konstanta akibat kekentalan (viskositas) c ini dinamakan koefisien peredam, dengan satuan N s/m (SI)
F_d = - c v = - c \dot{x} = - c \frac{dx}{dt} \!
Dengan menjumlahkan semua gaya yang berlaku pada benda kita mendapatkan persamaan
m \ddot{x} + { c } \dot{x} + {k } x = 0.
Solusi persamaan ini tergantung pada besarnya redaman. Bila redaman cukup kecil, sistem masih akan bergetar, namun pada akhirnya akan berhenti. Keadaan ini disebut kurang redam, dan merupakan kasus yang paling mendapatkan perhatian dalam analisis vibrasi. Bila peredaman diperbesar sehingga mencapai titik saat sistem tidak lagi berosilasi, kita mencapai titik redaman kritis. Bila peredaman ditambahkan melewati titik kritis ini sistem disebut dalam keadaan lewat redam.
Nilai koefisien redaman yang diperlukan untuk mencapai titik redaman kritis pada model massa-pegas-peredam adalah:
c_c= 2 \sqrt{k m}
Untuk mengkarakterisasi jumlah peredaman dalam sistem digunakan nisbah yang dinamakan nisbah redaman. Nisbah ini adalah perbandingan antara peredaman sebenarnya terhadap jumlah peredaman yang diperlukan untuk mencapai titik redaman kritis. Rumus untuk nisbah redaman (ζ) adalah
\zeta = { c \over 2 \sqrt{k m} }.
Sebagai contoh struktur logam akan memiliki nisbah redaman lebih kecil dari 0,05, sedangkan suspensi otomotif akan berada pada selang 0,2-0,3.
Solusi sistem kurang redam pada model massa-pegas-peredam adalah
x(t)=X e^{-\zeta \omega_n t} \cos({\sqrt{1-\zeta^2} \omega_n t - \phi}) , \ \ \omega_n= 2\pi f_n
Nilai X, amplitudo awal, dan φ, ingsutan fase, ditentukan oleh panjang regangan pegas.
Dari solusi tersebut perlu diperhatikan dua hal: faktor eksponensial dan fungsi cosinus. Faktor eksponensial menentukan seberapa cepat sistem teredam: semakin besar nisbah redaman, semakin cepat sistem teredam ke titik nol. Fungsi kosinus melambangkan osilasi sistem, namun frekuensi osilasi berbeda daripada kasus tidak teredam.
Frekuensi dalam hal ini disebut "frekuensi alamiah teredam", fd, dan terhubung dengan frekuensi alamiah takredam lewat rumus berikut.
f_d= \sqrt{1-\zeta^2} f_n
Frekuensi alamiah teredam lebih kecil daripada frekuensi alamiah takredam, namun untuk banyak kasus praktis nisbah redaman relatif kecil, dan karenanya perbedaan tersebut dapat diabaikan. Karena itu deskripsi teredam dan takredam kerap kali tidak disebutkan ketika menyatakan frekuensi alamiah.
Subscribe to:
Posts (Atom)